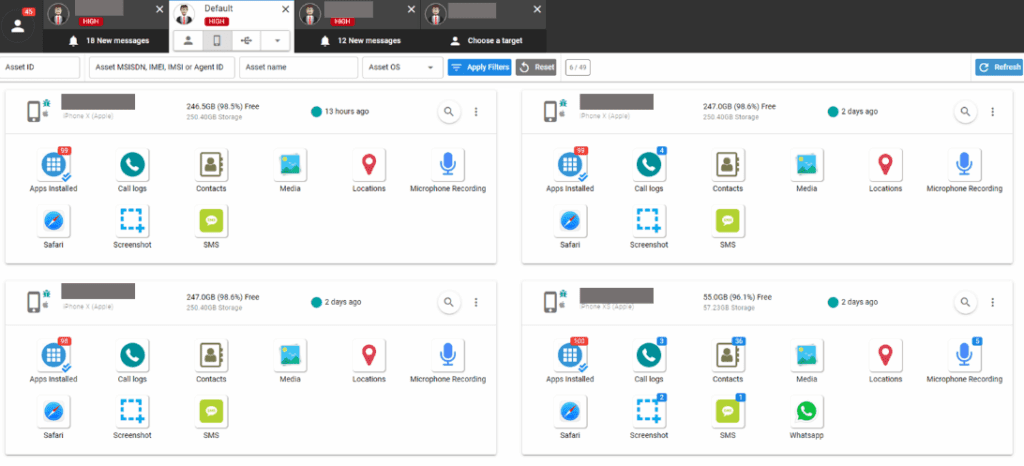
LA IMAGEN PRINCIPAL ES DOCUMENTAL. La fotografía anterior del Parlamento se ha sustituido por una captura auténtica del panel Predator Delivery Studio publicada como figura 15 en la investigación Intellexa Leaks de Amnesty International Security Lab. Muestra un ejemplo del programa PDS: controles para gestionar teléfonos y consultar datos. La fuente original oculta identificadores de posibles objetivos. No es una recreación ni un panel identificado como marroquí.
Análisis de la prueba visual: cuatro fichas y diez familias de información
El documento gráfico permite distinguir los controles para consultar aplicaciones instaladas, historial de llamadas, contactos, contenido multimedia, ubicaciones, grabaciones de micrófono, Safari, capturas de pantalla, SMS y WhatsApp. Las cuatro fichas de dispositivos muestran también datos de capacidad de almacenamiento, estado y última conexión. Las identidades aparecen cubiertas.
El laboratorio describe esa pantalla como un ejemplo de la interfaz PDS, también denominada en distintos documentos Helios Delivery Studio o Cyber Operations Platform (CyOp). La investigación publica otras vistas de la misma familia de sistemas (figuras 16 y 17) con inventario de agentes y recuentos de infecciones. Esas pantallas muestran las funciones del producto y su diseño documental; no acreditan que los cuatro teléfonos fueran víctimas verificadas en Marruecos.
La procedencia es especialmente importante: los investigadores evaluaron materiales de venta, archivos internos y vídeos de formación de Intellexa, cuya autenticidad contrastaron con evidencia forense no pública. El resultado no es una fotografía anónima obtenida de redes sociales, sino una imagen identificada dentro de una investigación técnica trazable.
RABAT / MADRID | INTELIGENCIA Y SEGURIDAD DIGITAL | 14 DE OCTUBRE DE 2026. La industria del espionaje privado comercializa herramientas que permiten convertir un teléfono móvil en una fuente continua de datos para un operador remoto. Una de ellas es Predator, asociada a Cytrox y al entramado empresarial Intellexa. No se trata de un antivirus ni de una aplicación de seguimiento ordinario: es tecnología de intrusión diseñada para infiltrarse de manera encubierta en teléfonos de personas seleccionadas y extraer información sensible.
La cuestión que conecta este producto con Marruecos exige una precisión fundamental. Está sólidamente documentado el despliegue marroquí de Pegasus, desarrollado por NSO Group, pero las fuentes forenses públicas revisadas para esta investigación no permiten confirmar por ahora una infección con Predator atribuida a un operador marroquí. La existencia de un servicio estatal con antecedentes de vigilancia avanzada no demuestra la adquisición de un programa distinto. El interrogante es legítimo; resolverlo exige pruebas.
El 1 de octubre de 2026 Amnistía Internacional publicó una investigación sobre el sistema de vigilancia de Marruecos. La organización identificó a la Dirección General de Vigilancia del Territorio (DGST) como responsable del despliegue de Pegasus contra sectores de la sociedad civil, a partir de testimonios, registros filtrados, documentación judicial y análisis técnicos. Ese informe ofrece la base documental más reciente para examinar el aparato marroquí de vigilancia, pero su atribución técnica se refiere a Pegasus, no a Predator.
1. Qué es exactamente Predator
Predator pertenece a la categoría de spyware mercenario o software espía comercial de alta intrusión: productos desarrollados por empresas privadas que se ofrecen a clientes, entre ellos organismos estatales. Su propósito no es obtener la contraseña de una única cuenta, sino controlar silenciosamente la información accesible en el terminal comprometido.
La investigación técnica de Citizen Lab de diciembre de 2021 confirmó infecciones de teléfonos de dos personas vinculadas con la oposición política egipcia y analizó componentes del programa de Cytrox. El laboratorio identificó infraestructuras compatibles con clientes probables en Armenia, Egipto, Grecia, Indonesia, Madagascar, Omán, Arabia Saudí y Serbia. La palabra «probables» importa: un servidor identificado o una infraestructura atribuida no equivale automáticamente a una sentencia sobre quién manejó cada operación.
Las posteriores investigaciones agrupadas bajo el nombre Predator Files identificaron productos y relaciones comerciales de la alianza Intellexa en al menos 25 países. No todos esos países eran necesariamente operadores demostrados de Predator: la investigación engloba distintas tecnologías del mismo grupo y clases de indicio diferentes. Amnistía publicó la distinción en octubre de 2023.
2. Quién fabrica y comercializa el sistema
Cytrox desarrolló el programa que pasó a integrarse en el ecosistema Intellexa, descrito por investigadores como una alianza cambiante de sociedades de varios países. Amnistía sitúa la fundación de Intellexa en 2018 y vincula su dirección con Tal Dilian, antiguo militar israelí. Las marcas, sociedades intermediarias y denominaciones de producto han variado a lo largo del tiempo.
La revisión técnica de los Predator Files recoge nombres comerciales relacionados como Helios, Green Arrow y Red Arrow. La investigación de las filtraciones de 2025 añadió Nova a las denominaciones examinadas. La coexistencia de nombres no indica que todos sean siempre versiones idénticas ni que un país que compró otro producto de la alianza necesariamente adquiriera Predator.
Este entramado es decisivo para la atribución de responsabilidades: existe una cadena potencialmente distinta entre quien desarrolla una herramienta, la empresa que la vende, el intermediario comercial, la entidad que contrata y la persona que selecciona objetivos o ejecuta una infección. Para afirmar que un Estado determinado opera un sistema es necesario situarlo documentalmente dentro de esa cadena.
El origen documentado de Predator: los fundadores de Cytrox
La pregunta «¿quién creó Predator?» tiene una respuesta empresarial documentada: Cytrox, fundada en Skopie en marzo de 2017. La investigación de Inside Story e IRL sobre los registros macedonios identifica a Dror Harpaz, Sharon Adler, Avraham Rubinstein, Eyal Avraham Oren, Alon Arabov y Rotem Farkash (también citado como Farkas) como fundadores. Ivo Malinkovski aparece en la dirección local inicial. No todos estos nombres pueden ser descritos como autores individuales del código.
Rotem Farkash figura, además, como cofundador y desarrollador de Cytrox en una investigación específica de Inside Story. Esta vinculación no demuestra que fuera el único programador o inventor del spyware. Por su parte, Tal Dilian dirigió el ecosistema Intellexa que adquirió e integró el producto, sin que ello le convierta automáticamente en su creador original.
La OFAC estadounidense distinguió en 2024 entre Cytrox Holdings ZRT (Hungría), desarrolladora del sistema antes del traslado de la producción, y Cytrox AD (Macedonia del Norte). El rastro mercantil, el desarrollo técnico y la cadena de distribución deben examinarse como responsabilidades diferentes.
Investigación FORTIS complementaria: quién creó Predator, los seis fundadores de Cytrox, las sociedades implicadas y el papel de Intellexa. Este dossier reconstruye nombres, fechas y documentos sin atribuir indebidamente la autoría individual del código.
3. Qué puede obtener de un teléfono infectado
Los materiales comerciales, las muestras analizadas y los documentos internos publicados describen capacidades de acceso a mensajes, correos electrónicos, contactos, registros de llamadas, fotografías, archivos, ubicaciones, contraseñas almacenadas y grabaciones. En determinadas configuraciones el operador puede acceder al micrófono o capturar información desde el propio dispositivo.
El informe sobre las filtraciones Intellexa Leaks, publicado en diciembre de 2025, detalla funciones declaradas de lectura de contenidos de Signal y WhatsApp, aplicaciones que emplean cifrado de extremo a extremo. Eso no significa que Predator haya roto matemáticamente ese cifrado: el programa opera en el extremo comprometido, donde los mensajes están disponibles para el usuario legítimo, antes de cifrarse o después de descifrarse.
La diferencia tiene consecuencias prácticas. Un dispositivo contaminado puede hacer inútil parte de la privacidad que ofrece una aplicación cifrada, sin que ello implique que los servidores de dicha aplicación estén controlados por el atacante. También pueden quedar expuestos contactos y conversaciones de terceros que nunca fueron seleccionados como objetivo.
No todas las funciones pueden darse por activas en todos los teléfonos, versiones o campañas. El resultado depende del sistema operativo, las vulnerabilidades aprovechadas, la configuración del producto y la duración real del compromiso.
4. Cómo llega a los dispositivos: enlaces, navegadores y otras modalidades
Una modalidad ampliamente documentada consiste en enlaces manipulados que, al abrirse, activan una cadena de vulnerabilidades del navegador. Los informes técnicos describen ataques contra Chrome en Android y Safari en iOS en versiones y períodos determinados. El software puede instalarse sin que la persona comprenda lo que ha ocurrido.
Los enlaces se han presentado como noticias, documentos o referencias aparentemente legítimas. En 2023 Amnistía y Citizen Lab examinaron respuestas públicas en redes sociales que incluían direcciones diseñadas para atraer a determinados destinatarios. Identificar la existencia de esa técnica no permite suponer que cualquier enlace sospechoso sea Predator.
La industria también ha desarrollado métodos denominados «tácticos», mecanismos de intervención sobre tráfico de red y vías relacionadas con publicidad digital. La filtración de diciembre de 2025 describió Aladdin, una tecnología reciente de Intellexa orientada a utilizar el ecosistema publicitario como vía de infección. Amnistía separó estas modalidades en su análisis de la filtración.
Por ello, «Predator siempre exige un clic» y «Predator siempre infecta sin clic» son ambas afirmaciones demasiado absolutas. Las muestras forenses públicas se apoyan ampliamente en ataques de un clic; otros mecanismos de entrega o interceptación han sido descritos con diferentes niveles de evidencia. La capacidad concreta ha evolucionado con el tiempo.
5. Infraestructura y control: el operador no tiene que estar junto al objetivo
Predator se integra en una infraestructura donde el terminal infectado se comunica con servidores que reciben información y permiten gestionar la vigilancia. Los materiales examinados por Amnistía muestran mecanismos destinados a ocultar la ubicación e identidad de quien opera el sistema mediante infraestructuras interpuestas.
La presencia de dominios, direcciones de internet o servidores asociados en un país puede constituir un indicio relevante, pero no identifica de forma automática al titular del contrato ni a la persona que decide vigilar. Los investigadores suelen combinar artefactos hallados en dispositivos, datos de tráfico, fechas, registros de comercialización y pruebas de víctimas para reforzar una atribución.
La vigilancia puede extenderse durante períodos prolongados si los componentes persisten, pero no existe garantía de persistencia indefinida. Las actualizaciones de seguridad, cambios en el sistema y características de cada implante modifican lo que resulta posible. Un examen forense negativo tampoco demuestra con absoluta certeza que nunca haya habido una infección.
6. La revelación de 2025: la empresa conservaba acceso a sistemas de clientes
Uno de los hallazgos de mayor trascendencia de los Intellexa Leaks fue que empleados de la compañía parecían conservar la capacidad de conectarse remotamente a plataformas Predator instaladas en clientes, según vídeos internos y documentos analizados por Amnistía.
La investigación describió interfaces de administración y acceso a componentes sensibles del sistema, con posibles efectos sobre registros de objetivos y datos recopilados. Este riesgo añade una capa de exposición: no solo puede acceder a información privada el organismo que dirige la vigilancia, sino también personal de una empresa comercial extranjera, al menos en algunos despliegues observados.
El material no autoriza a afirmar que todos los contratos Predator funcionaran así, ni que cualquier empleado tuviera acceso permanente a todos los datos. La conclusión documentada es más precisa y suficiente por sí misma: existieron capacidades de acceso remoto por parte del proveedor que contradicen la idea de una separación técnica absoluta entre fabricante y operador.
Los vídeos incluían códigos de cliente. Un nombre de animal, una etiqueta operativa o una región deducida de la infraestructura no prueban automáticamente un país concreto. El informe técnico publica ejemplos de estos indicios y explica sus límites.
7. Víctimas y operaciones internacionales documentadas
En Egipto, Citizen Lab confirmó el compromiso de dispositivos de integrantes o personas vinculadas a la oposición, entre ellos Ayman Nour. Un teléfono analizado presentó antecedentes de Pegasus y Predator: demostración de que se trata de dos productos diferentes que pueden coincidir en una misma víctima.
En Grecia, la investigación sobre el periodista Thanasis Koukakis se convirtió en uno de los casos emblemáticos. En febrero de 2026, un tribunal ateniense condenó a cuatro personas relacionadas con el escándalo Predatorgate. Las condenas constituyen un hecho judicial relevante, aunque cada eventual recurso, decisión posterior o responsabilidad de terceros requiere seguimiento separado.
En 2023, los Predator Files expusieron una operación de selección de objetivos mediante redes sociales contra políticos, periodistas, instituciones y figuras internacionales. Entre quienes recibieron intentos de acceso figuraron nombres vinculados a Estados Unidos, Europa y Asia. Ser destinatario de un enlace malicioso no equivale a haber sufrido una infección confirmada, distinción que los investigadores hicieron explícita. Citizen Lab corroboró independientemente parte de los hallazgos.
En Pakistán, Amnistía documentó en 2025 un intento de ataque contra un abogado de derechos humanos de Baluchistán. En Angola, publicó en 2026 nuevas pruebas de ataques relacionados con Predator contra periodistas. En varios de esos expedientes no fue posible identificar de forma concluyente al cliente que dirigió la operación.
Estos casos muestran que el mercado de spyware no es una abstracción: hay víctimas identificadas, indicios técnicos, operaciones descritas y consecuencias judiciales. No permiten, sin información adicional, adjudicar cada ataque al Gobierno del país donde se encuentra la víctima.
8. Sanciones de Estados Unidos y respuesta judicial europea
El 5 de marzo de 2024, el Departamento del Tesoro de Estados Unidos anunció sanciones contra personas y sociedades asociadas a Intellexa. La decisión vinculó la proliferación de spyware comercial con riesgos para ciudadanos estadounidenses, funcionarios, periodistas y defensores de derechos.
El 16 de septiembre de 2024, Washington amplió las medidas, dentro de una política más amplia sobre empresas y facilitadores de tecnologías de espionaje comercial.
La aplicación de sanciones financieras a determinadas personas o entidades no equivale a una declaración judicial universal sobre cada operación de Predator. Sí proporciona una referencia pública sobre el riesgo de seguridad que las autoridades estadounidenses atribuyen a este mercado.
El caso griego es otro tipo de evidencia: una sentencia dictada por un tribunal. La existencia de sanciones, resoluciones penales e investigaciones de derechos humanos demuestra que los principales cuestionamientos al sector proceden de instituciones diferentes, con competencias y umbrales de prueba propios.
9. Marruecos: la prueba pública más sólida apunta a Pegasus
El caso marroquí no puede abordarse como si no hubiera antecedentes. En 2019 Amnistía documentó ataques contra defensores de derechos humanos vinculados a Pegasus, el software de NSO Group. Posteriormente analizó ataques contra el periodista Omar Radi. Las autoridades marroquíes han rechazado acusaciones sobre determinadas operaciones de espionaje.
El informe del Parlamento Europeo de 2023 sobre Pegasus y programas equivalentes examinó a Marruecos entre los países señalados por actividades de vigilancia y reprodujo datos y alegaciones que debían distinguirse según sus fuentes.
La novedad sustancial llegó en octubre de 2026. Amnistía publicó una investigación alimentada por un antiguo integrante de la DGST que utiliza el seudónimo Safir, entrevistas con víctimas, documentación filtrada y elementos de verificación digital. La organización atribuyó a la DGST el uso de Pegasus desde septiembre de 2017 y describió sesiones de demostración, formación y pruebas por parte de personal de NSO.
Según la investigación original, materiales internos mencionaban el nombre en clave «Morgen» para el cliente marroquí. En una muestra de 103 números marroquíes seleccionados como posibles objetivos, la organización identificó a numerosos defensores de derechos, periodistas, abogados, académicos y representantes políticos. La inclusión de un número en un sistema de selección no demuestra por sí misma que el teléfono fuera infectado; Amnistía también documentó por separado compromisos forenses de dispositivos.
El informe describió otras tácticas atribuidas al aparato de vigilancia, como grabaciones clandestinas, seguimiento de movimientos, intervención física de teléfonos y distribución encubierta de dispositivos manipulados. Esas afirmaciones tienen fuentes y niveles de contraste propios. No convierten automáticamente todas las herramientas empleadas en Predator.
10. ¿Tiene Marruecos Predator? La respuesta que permiten los documentos
La investigación no ha localizado una atribución forense pública suficientemente sólida que permita afirmar que el Gobierno de Marruecos ha adquirido, desplegado o utilizado Predator de Intellexa. Esta constatación se refiere a las fuentes examinadas y a la fecha de cierre del 14 de octubre de 2026: no es una certificación de que nunca haya podido existir una adquisición no revelada.
Para sostener una atribución firme a Marruecos se necesitaría, por ejemplo, un conjunto verificable de documentos comerciales, correspondencia autenticada, registros de despliegue, pruebas forenses de un terminal afectado y elementos independientes que vinculen la operación a un organismo. Las declaraciones de una fuente conocedora de la actividad de inteligencia también serían relevantes, pero exigirían evaluación de fiabilidad y corroboración.
La información de inteligencia no pública y el OSINT son planos diferentes. Una alegación procedente de un contacto o una fuente HUMINT puede orientar una investigación, pero sin disponer de un expediente comprobable no se transforma en hecho publicable. En este artículo no se ha analizado ni presentado una muestra de Predator obtenida en Marruecos ni un contrato de Intellexa adjudicado por la DGST.
La hipótesis de una diversificación tecnológica del aparato marroquí es razonable para la investigación estratégica, dados los antecedentes de vigilancia. Razonable no significa demostrada. Este punto queda abierto y expuesto precisamente para evitar que la denominación Predator se utilice como sustituto genérico de cualquier software espía.
11. Qué diferencia a Pegasus de Predator
| Aspecto | Pegasus | Predator |
|---|---|---|
| Ecosistema empresarial | NSO Group | Cytrox / Intellexa |
| Dispositivos perseguidos | Teléfonos móviles | Teléfonos móviles |
| Tipo de vigilancia | Acceso encubierto a datos y funciones | Acceso encubierto a datos y funciones |
| Modalidades históricas | Cadenas de intrusión, incluidas variantes sin interacción | Predominio público de enlaces de un clic; otras vías desarrolladas y documentadas en materiales internos |
| Marruecos | Uso atribuido a DGST por la investigación de Amnistía de 2026 | No confirmado de manera diferenciada en las fuentes forenses examinadas |
| Evidencia judicial y técnica | Numerosos casos peritados internacionalmente | Casos peritados; condenas griegas de febrero de 2026 |
Una diferencia técnica no significa superioridad universal de uno sobre el otro. Ambos han evolucionado a lo largo de los años y sus capacidades dependen de versiones y condiciones de explotación. En el caso de Marruecos, la columna que importa para atribuir operaciones concretas es la de evidencia disponible, no la semejanza entre herramientas.
12. Riesgos para España, Ceuta y Melilla
España comparte con Marruecos asuntos de alto interés estratégico: fronteras, seguridad, cooperación policial, redes ilícitas, relaciones militares y diplomáticas, movimientos políticos y decisiones europeas. En ese contexto, los programas de intrusión móvil constituyen una amenaza genérica de contrainteligencia para funcionarios, responsables institucionales, periodistas y personas con acceso a información sensible.
El hecho de que un Estado tenga capacidades digitales sofisticadas no implica que cada teléfono de un responsable español esté infectado, ni identifica el origen de un incidente informático. Para atribuir a Marruecos una intrusión sobre un cargo público español se necesitan pruebas técnicas, decisiones judiciales, comunicaciones oficiales u otros elementos independientes adecuados al alcance de la imputación.
La vigilancia de comunicaciones puede plantear daños operativos y democráticos: revelación de contactos, fuentes periodísticas, conversaciones sensibles y patrones de movilidad. La protección de fuentes humanas, en particular, exige medidas de discreción y una respuesta profesional cuando existen indicios de compromiso. Publicar números de teléfono, rutas privadas o identidades de personas no públicas no añade valor probatorio y puede incrementar el riesgo.
En Ceuta y Melilla, las implicaciones potenciales incluyen la seguridad de las comunicaciones institucionales y de las personas implicadas en investigaciones. Ninguna infraestructura de Predator ha sido vinculada aquí a un emplazamiento concreto de ambas ciudades. La noticia analiza el riesgo estratégico sin inventar emplazamientos, operadores o víctimas.
13. Cómo reconocer una sospecha y protegerse
Un teléfono puede estar comprometido sin presentar síntomas evidentes. Calentamiento, batería degradada o un funcionamiento lento tienen múltiples explicaciones corrientes y no sirven como diagnóstico de Predator. La ausencia de anomalías visibles tampoco garantiza la seguridad.
Como medidas generales de reducción de riesgo destacan las actualizaciones del sistema operativo y de las aplicaciones, la prudencia ante enlaces inesperados, la verificación de remitentes y la separación entre información privada y canales de trabajo sensibles. Cuando esté disponible y sea compatible con las necesidades de la persona, el modo de protección reforzada del fabricante del dispositivo puede disminuir determinadas superficies de ataque.
Una persona que sospeche una intrusión dirigida debería evitar manipulaciones innecesarias que puedan destruir rastros y consultar a profesionales de respuesta a incidentes o laboratorios con experiencia en forense móvil. El Mobile Verification Toolkit (MVT), proyecto relacionado con el trabajo de Amnistía, es una herramienta de análisis forense; no constituye una garantía de detectar todas las infecciones ni una solución automática para usuarios sin experiencia.
El examen adecuado debe proteger la intimidad y la cadena de custodia. Los indicadores publicados para campañas antiguas pueden haber caducado, de modo que una lista de dominios históricos no permite certificar el estado actual de un terminal.
14. La industria de la vigilancia y la rendición de cuentas
El mercado comercial de espionaje plantea una dificultad estructural: vendedores, intermediarios, operadores y entidades que autorizan operaciones pueden estar repartidos entre jurisdicciones. Las licencias de exportación, la supervisión judicial y las reglas de privacidad no siempre siguen esa fragmentación.
Los Predator Files y los Intellexa Leaks aportaron respectivamente una visión de la comercialización internacional y del funcionamiento interno del sistema. Las sanciones estadounidenses y las sentencias griegas muestran vías de intervención institucional, aunque no sustituyen una regulación coordinada ni demuestran que todas las prácticas abusivas hayan cesado.
La cuestión esencial no es solo qué programa puede penetrar un teléfono, sino qué organismo lo adquiere, con qué control, contra quién lo utiliza, cómo conserva los datos y quién responde si se violan derechos fundamentales.
15. Inventario de hallazgos y niveles de certeza
Confirmado por documentación y peritajes externos: Predator existe y pertenece al ecosistema Cytrox/Intellexa; se han analizado infecciones en dispositivos y operaciones de selección de objetivos; hay pruebas de capacidades muy invasivas y de la evolución comercial del producto; Washington sancionó a entidades y personas asociadas a Intellexa; un tribunal griego dictó condenas vinculadas al escándalo en 2026.
Documentado sobre Marruecos mediante investigaciones externas: Amnistía atribuye a la DGST la implantación de Pegasus; su investigación de octubre de 2026 combina testimonios internos, registros, documentación judicial y análisis forenses. Marruecos ha rechazado acusaciones relacionadas con ese espionaje.
No demostrado en este expediente: que la DGST opere Predator; que un equipo español concreto haya sido infectado con Predator por Marruecos; que una variante específica esté activa hoy en Ceuta o Melilla; que una etiqueta de cliente Intellexa corresponda a Marruecos sin un vínculo documental verificable.
Preguntas que quedan abiertas: ¿existen contratos o intermediarios vinculados al Gobierno marroquí e Intellexa? ¿Hay muestras forenses compatibles con Predator en dispositivos de personas relacionadas con Marruecos? ¿Se han identificado infraestructuras atribuibles con suficientes corroboraciones independientes? ¿Se han comunicado actuaciones judiciales o administrativas sobre ese eventual producto?
16. El segundo programa: Alien y la estructura del implante Android
El análisis de Cisco Talos de mayo de 2023 reconstruyó el papel de Alien, un componente que trabajaba junto a Predator en muestras de Android. Su importancia técnica reside en que el acceso a un móvil comprometido suele depender de una cadena de componentes, no de una aplicación única visible y homogénea en todos los dispositivos.
Talos identificó funciones de vigilancia y extracción asociadas a la operación conjunta de esos componentes. El examen es un estudio de muestras determinadas: no autoriza a afirmar que todos los clientes Intellexa utilizaban esa versión o que cada terminal soportaba todos los módulos anunciados en documentos comerciales. La distinción entre una capacidad observada en código y un resultado operativo concreto es fundamental.
Las muestras y artefactos forenses sirven para relacionar una familia de software con una infección, incluso cuando el operador intenta ocultar archivos o eliminar trazas. El material consultado en esta investigación no permite reconstruir identidades de compradores a partir del nombre Alien.
17. Google atribuye a Intellexa 15 vulnerabilidades de día cero
El Google Threat Intelligence Group informó el 3 de diciembre de 2025 de que vinculó a Intellexa 15 vulnerabilidades 0-day dentro de unas 70 identificadas y documentadas por su equipo desde 2021. Estas cifras se refieren al conjunto observado por GTIG, no a todas las vulnerabilidades del mundo.
Las familias afectadas incluían Chrome, Android e iOS, con fallos que permitían obtener una ejecución inicial, superar aislamientos de seguridad o ampliar permisos. El informe enumeró identificadores CVE y explicó las actualizaciones que los fabricantes habían publicado. Google describió también la adquisición de partes de cadenas de explotación a proveedores externos, prueba de que el negocio no se reduce a una única plantilla de malware.
La lectura estratégica es que el producto exige renovación constante. Cada parche puede inutilizar parte de una cadena anterior y obligar a desarrollar o adquirir otra, con costes comerciales y técnicos. Las vulnerabilidades enumeradas por Google están corregidas; mencionarlas aquí no implica que sigan sin solución ni que sean explotables en cualquier versión actual.
El número de fallos atribuidos a Intellexa es relevante porque proporciona una medida independiente de actividad técnica más allá de los folletos de venta. Tampoco demuestra quién ordenó un ataque concreto ni quién pagó una licencia.
18. Aladdin y la publicidad: mecanismo descrito, campañas por confirmar
Los Intellexa Leaks incluyen documentación sobre Aladdin, una línea de desarrollo para introducir ataques mediante el ecosistema de publicidad digital. La presentación interna describe la posibilidad de utilizar anuncios dirigidos a un terminal objetivo como vehículo de infección, evitando que la persona pulse deliberadamente un enlace enviado por mensajería.
La documentación permite constatar que la empresa desarrolló y comercializó el concepto. No prueba que todas las campañas históricas de Predator se ejecutaran así, ni que todas las redes publicitarias participaran conscientemente. También difiere de un enlace engañoso tradicional: un anuncio servido de manera aparentemente normal podría activar otros pasos de la cadena.
Recorded Future examinó en 2025 el tejido corporativo de Intellexa, incluidos indicios sobre sociedades relacionadas con servicios publicitarios. Sus conclusiones expresan algunos vínculos como probables, no sentencias definitivas. Es importante evitar atribuir una conducta ilegal a una empresa solo porque trabaja en publicidad y comparte direcciones o relaciones mercantiles con otros actores investigados.
19. El proveedor dentro de las instalaciones del cliente
Las filtraciones incluían un vídeo interno de formación de 2023 en el que personal de Intellexa utilizaba TeamViewer para acceder a sistemas asociados a clientes y revisar un panel de registros técnicos. Amnesty Security Lab observó en él nombres en clave como Dragon, Eagle, Falcon, Fox, Lion, Phoenix y Rhino.
No existe base en ese listado para afirmar que uno de esos apodos designaba a la DGST o a un organismo concreto de España. El laboratorio sí combinó algunos datos del entorno EAGLE con dominios y objetivos relacionados con Kazajistán. Los nombres comerciales o claves internas deben interpretarse únicamente junto a pruebas de red y documentos independientes.
El vídeo mostraba acceso a un entorno de registros de Elasticsearch y la capacidad de alcanzar componentes internos de la plataforma. Esto plantea dudas sobre la independencia real entre un gobierno comprador y el personal externo que mantiene el producto. Sin embargo, acceso técnicamente posible no equivale a lectura probada de todos los datos de todas las víctimas por cualquier empleado.
El riesgo para los Estados es doble: derechos individuales comprometidos por un operador y exposición potencial de información delicada a un proveedor extranjero. La confianza contractual necesita controles reales de acceso, no solo afirmaciones comerciales de separación de responsabilidades.
20. Jamf: Predator puede ocultar señales de grabación en un iPhone ya comprometido
El 19 de febrero de 2026 Jamf Threat Labs publicó un análisis del modo en que una muestra de Predator podía impedir que aparecieran algunos indicadores de cámara y micrófono de iOS en condiciones de compromiso avanzado.
Es esencial lo que los propios autores aclararon: no describían una nueva vulnerabilidad capaz de instalar el spyware desde cero, sino un comportamiento posterior a la infección. La advertencia es relevante porque una víctima podría atribuir excesiva confianza a los puntos visuales verde y naranja del sistema. Su ausencia no descarta espionaje avanzado, pero tampoco constituye por sí sola una señal de infección.
Esta técnica se suma a estrategias generales de ocultación y borrado de rastros documentadas en distintos implantes. No prueba que cada versión instalada de Predator la incorporase, ni que se utilizase contra periodistas o funcionarios en Marruecos.
21. Grecia: condenas y litigios separados
Reuters informó el 26 de febrero de 2026 de las condenas dictadas a Tal Dilian y otras tres personas ligadas al escándalo Predatorgate. La suma nominal de penas por acusado alcanzaba 126 años y ocho meses, pero el cumplimiento efectivo se limitaba a ocho años, con recursos pendientes.
Que un juicio penal concluya con condenas sobre vulneración de datos no establece automáticamente la culpabilidad penal de cada persona política nombrada durante el escándalo. El Gobierno griego negó haber ordenado determinadas vigilancias. Las decisiones judiciales deben leerse por sus hechos probados y personas concretas.
La historia añadió una segunda vía de responsabilidad. Reuters publicó el 7 de julio de 2026 que ocho personas presentaron demandas civiles contra Intellexa y varios supuestos vinculados, reclamando un millón de euros por demandante. Reclamar una cantidad no significa haber obtenido una sentencia favorable ni percibido esa indemnización.
Dilian cuestionó la condena y sostuvo que los gobiernos compradores deben responder por el uso de las tecnologías vendidas. Sus declaraciones forman parte de la controversia y no sustituyen los fallos judiciales.
22. El mapa mundial: victimas verificadas, enlaces e infraestructura
Una investigación rigurosa necesita tres columnas distintas: personas con infección peritada, personas que recibieron un intento de ataque e infraestructuras vinculadas a posibles clientes.
En Egipto se documentaron infecciones con el spyware; uno de los casos investigados por Citizen Lab se relaciona con el político opositor Ayman Nour. En Grecia, las pruebas vinculadas al periodista Thanasis Koukakis figuran entre los casos centrales de Predatorgate.
En el ámbito de Vietnam, documentos comerciales y rastros digitales expuestos en 2023 permitieron examinar intentos de selección de políticos y periodistas de otros países, incluidos estadounidenses. La existencia de un mensaje con enlace preparado para infección no implica que quien lo recibió terminara comprometido.
En Angola, Amnistía informó en febrero de 2026 de que los análisis confirmaron ataques al periodista Teixeira Cândido durante 2024. Otros informes han identificado infraestructuras de probable cliente en distintos países; su sola presencia no indica cuántas víctimas fueron infectadas.
Predator no ha quedado circunscrito a una controversia política nacional. Pero esa dimensión internacional exige no inflar cifras sumando objetivos, servidores y contratos como si fueran una misma unidad.
23. Empresas, sanciones y comercio internacional
Las sanciones del Tesoro estadounidense del 5 de marzo de 2024 afectaron a personas y empresas relacionadas con el desarrollo y comercialización del programa. Las medidas de septiembre ampliaron el alcance a otros facilitadores.
El informe de Recorded Future sobre la estructura corporativa, corregido en febrero de 2026, describió intermediarios de distintas jurisdicciones, empresas posiblemente vinculadas a envíos de productos y sociedades relacionadas con publicidad. Algunas conexiones estaban avaladas por datos mercantiles y aduaneros; otras fueron hipótesis analíticas con un grado de confianza explícito.
Que una compañía venda hardware o software a otra que integra el mismo ecosistema no significa automáticamente que participe en una operación ilícita. Para vincular un cliente estatal determinado hacen falta documentos comerciales auténticos, facturas, contratos, pruebas de entrega y datos de uso verificados.
Tampoco puede atribuirse un precio universal a Predator: los contratos pueden variar según módulos, volumen, apoyo técnico, actualizaciones y términos de servicio. Los precios divulgados para Pegasus no son tarifas de Intellexa.
24. La DGST marroquí y los proveedores que sí están identificados
El informe de Amnistía de octubre de 2026 atribuye el despliegue de Pegasus a la DGST, basándose en registros de selección de objetivos, pruebas forenses y un antiguo agente identificado como Safir. También menciona tecnologías relacionadas con Hacking Team/Memento Labs y Gamma/FinFisher.
Esos nombres no son sinónimos de Cytrox e Intellexa. Una capacidad estatal para emplear varios sistemas de vigilancia puede justificar la búsqueda de más contratos y pruebas, pero no permite afirmar sin evidencia específica que Predator esté en ese catálogo.
La misma investigación identificó 103 números marroquíes seleccionados como posibles objetivos en registros de Pegasus de 2017: 65 correspondían a personas de la sociedad civil, 25 a representantes políticos o funcionarios, cinco a diplomáticos u organizaciones internacionales, y ocho a otras categorías. Ser seleccionado no equivale automáticamente a tener el terminal infectado.
Según Amnistía, el nombre interno «Morgen» pertenecía a materiales sobre un cliente de NSO Group/Pegasus. No está relacionado en este expediente con los nombres de animales mostrados en el material de Intellexa. La relación entre ambos fabricantes no puede deducirse por analogías de claves comerciales.
25. España, Ceuta y Melilla: prevención sí, acusaciones sin prueba no
Las relaciones entre España y Marruecos incluyen defensa, diplomacia, cooperación policial, fronteras y actividad económica estratégica. En Ceuta y Melilla convergen diversas responsabilidades institucionales con potencial valor para servicios de inteligencia. Por ello el espionaje comercial avanzado es un riesgo a evaluar.
El paso de riesgo posible a ataque atribuible necesita pruebas: análisis de dispositivos, fechas, artefactos técnicos, cadena de custodia y elementos que vinculen la infraestructura a un operador. Un rumor sobre un teléfono o una afirmación de una fuente no bastan para atribuir una infección a un Estado concreto.
En este expediente no figura una muestra de Predator en un dispositivo español peritada y atribuida a una autoridad marroquí, ni un contrato verificable entre Intellexa y la DGST. El contexto de Pegasus aporta una razón legítima para investigar, no un sustituto probatorio.
26. Matriz de verificación: lo que consta y lo que no
| Afirmación | Estado a 14/10/2026 | Documento de contraste |
|---|---|---|
| Predator y Cyber Operations Platform/PDS existen | Documentado | Intellexa Leaks, figuras 15–17 |
| Intellexa estuvo vinculada a 15 zero-days estudiados por GTIG | Documentado | Informe Google de diciembre de 2025 |
| Predator puede ocultar los puntos de cámara y micrófono en iOS infectado | Documentado en muestras | Jamf, febrero de 2026 |
| Un proveedor podía acceder remotamente a determinados sistemas de cliente | Documentado en vídeo interno | Intellexa Leaks |
| Hubo condenas penales en Grecia | Acreditado | Información judicial difundida por Reuters |
| Se presentaron ocho reclamaciones civiles contra Intellexa | Acreditado como demanda | Reuters, julio de 2026 |
| Marruecos utilizó Pegasus según la investigación forense de Amnistía | Atribuido con evidencia identificada | Amnistía, octubre de 2026 |
| Marruecos ha utilizado específicamente Predator | No confirmado aquí | Falta contrato o prueba forense específica |
La matriz no impide nuevas conclusiones futuras: fija el estado comprobado del expediente en la fecha de publicación. Su propósito es impedir el paso indebido de un indicio a una afirmación categórica.
27. Cierre de inteligencia: la prueba más fuerte es la que resiste contraste
La documentación de Predator combina muestras reales, capturas auténticas de la interfaz, contratos analizados por periodistas, investigación industrial, sanciones y sentencias. Ya no es una historia basada en la descripción genérica de «un programa que puede espiar móviles».
El nuevo material visual del artículo muestra su plataforma de operación, pero no muestra una instalación marroquí. El caso de Marruecos dispone de pruebas de Pegasus atribuidas a la DGST, que pertenecen a otro fabricante. Para adjudicar Predator a Rabat hace falta un elemento nuevo, verificable e independiente.
Un medio de inteligencia gana fortaleza al precisar ese límite: permite concentrar sus investigaciones futuras en documentos comerciales, artefactos periciales y atribuciones que puedan demostrarse.
Documentación adicional y seguimiento
- Google GTIG: Intellexa y sus fallos de día cero, 03/12/2025.
- Cisco Talos: Alien y Predator en Android, 25/05/2023.
- Jamf: Predator y los indicadores iOS, 19/02/2026.
- Recorded Future: estructura corporativa Intellexa, revisado en 2026.
- Reuters: condenas griegas, 26/02/2026.
- Reuters: demandas civiles, 07/07/2026.
- Amnistía: Teixeira Cândido, Angola, febrero de 2026.
- Amnistía: DGST y Pegasus en Marruecos, 01/10/2026.
Documentación principal examinada
- Amnistía Internacional, Dentro de la maquinaria de vigilancia de Marruecos, 1/10/2026.
- Amnistía, informe completo sobre Marruecos, MDE 29/1447/2026.
- Citizen Lab, Pegasus vs. Predator, análisis forense, 2021.
- Amnistía, Predator Files, investigación, octubre de 2023.
- Amnistía Security Lab, arquitectura técnica de Intellexa, 2023.
- Citizen Lab, ataques a legisladores y periodistas, 2023.
- Amnistía, Intellexa Leaks, diciembre de 2025.
- Departamento del Tesoro de EE. UU., sanciones de marzo de 2024 y septiembre de 2024.
- Amnistía, condenas griegas relacionadas con Predatorgate, 26/02/2026.
- Parlamento Europeo, informe PEGA sobre programas de espionaje, 2023.
Imagen principal: captura de Predator Delivery Studio (figura 15), presentada en los Intellexa Leaks de Amnesty Security Lab el 4 de diciembre de 2025. Material real de pantalla y objeto de examen crítico en este expediente. Los derechos de la captura y del material empresarial subyacente no han sido acreditados como Creative Commons; la reproducción se limita a su análisis de investigación y se atribuye al informe original, sin afirmar autorización expresa.


